Erhalte einen Einblick in die Zukunft – direkt in Dein Postfach. Abonniere unseren Newsletter, um die Tech-Trends von morgen, exklusive Tipps und Angebote für unsere Community zu entdecken.
Gateway APIs (Application Programing Interface) spielen eine entscheidende Rolle bei der Kommunikation und Integration verschiedener Softwarekomponenten. Ihre Verwaltung kann jedoch schnell komplex und anspruchsvoll werden. Hier kommen Gateway API s ins Spiel, leistungsstarke Tools, die die Verwaltung von APIs vereinfachen und sicherer machen sollen.
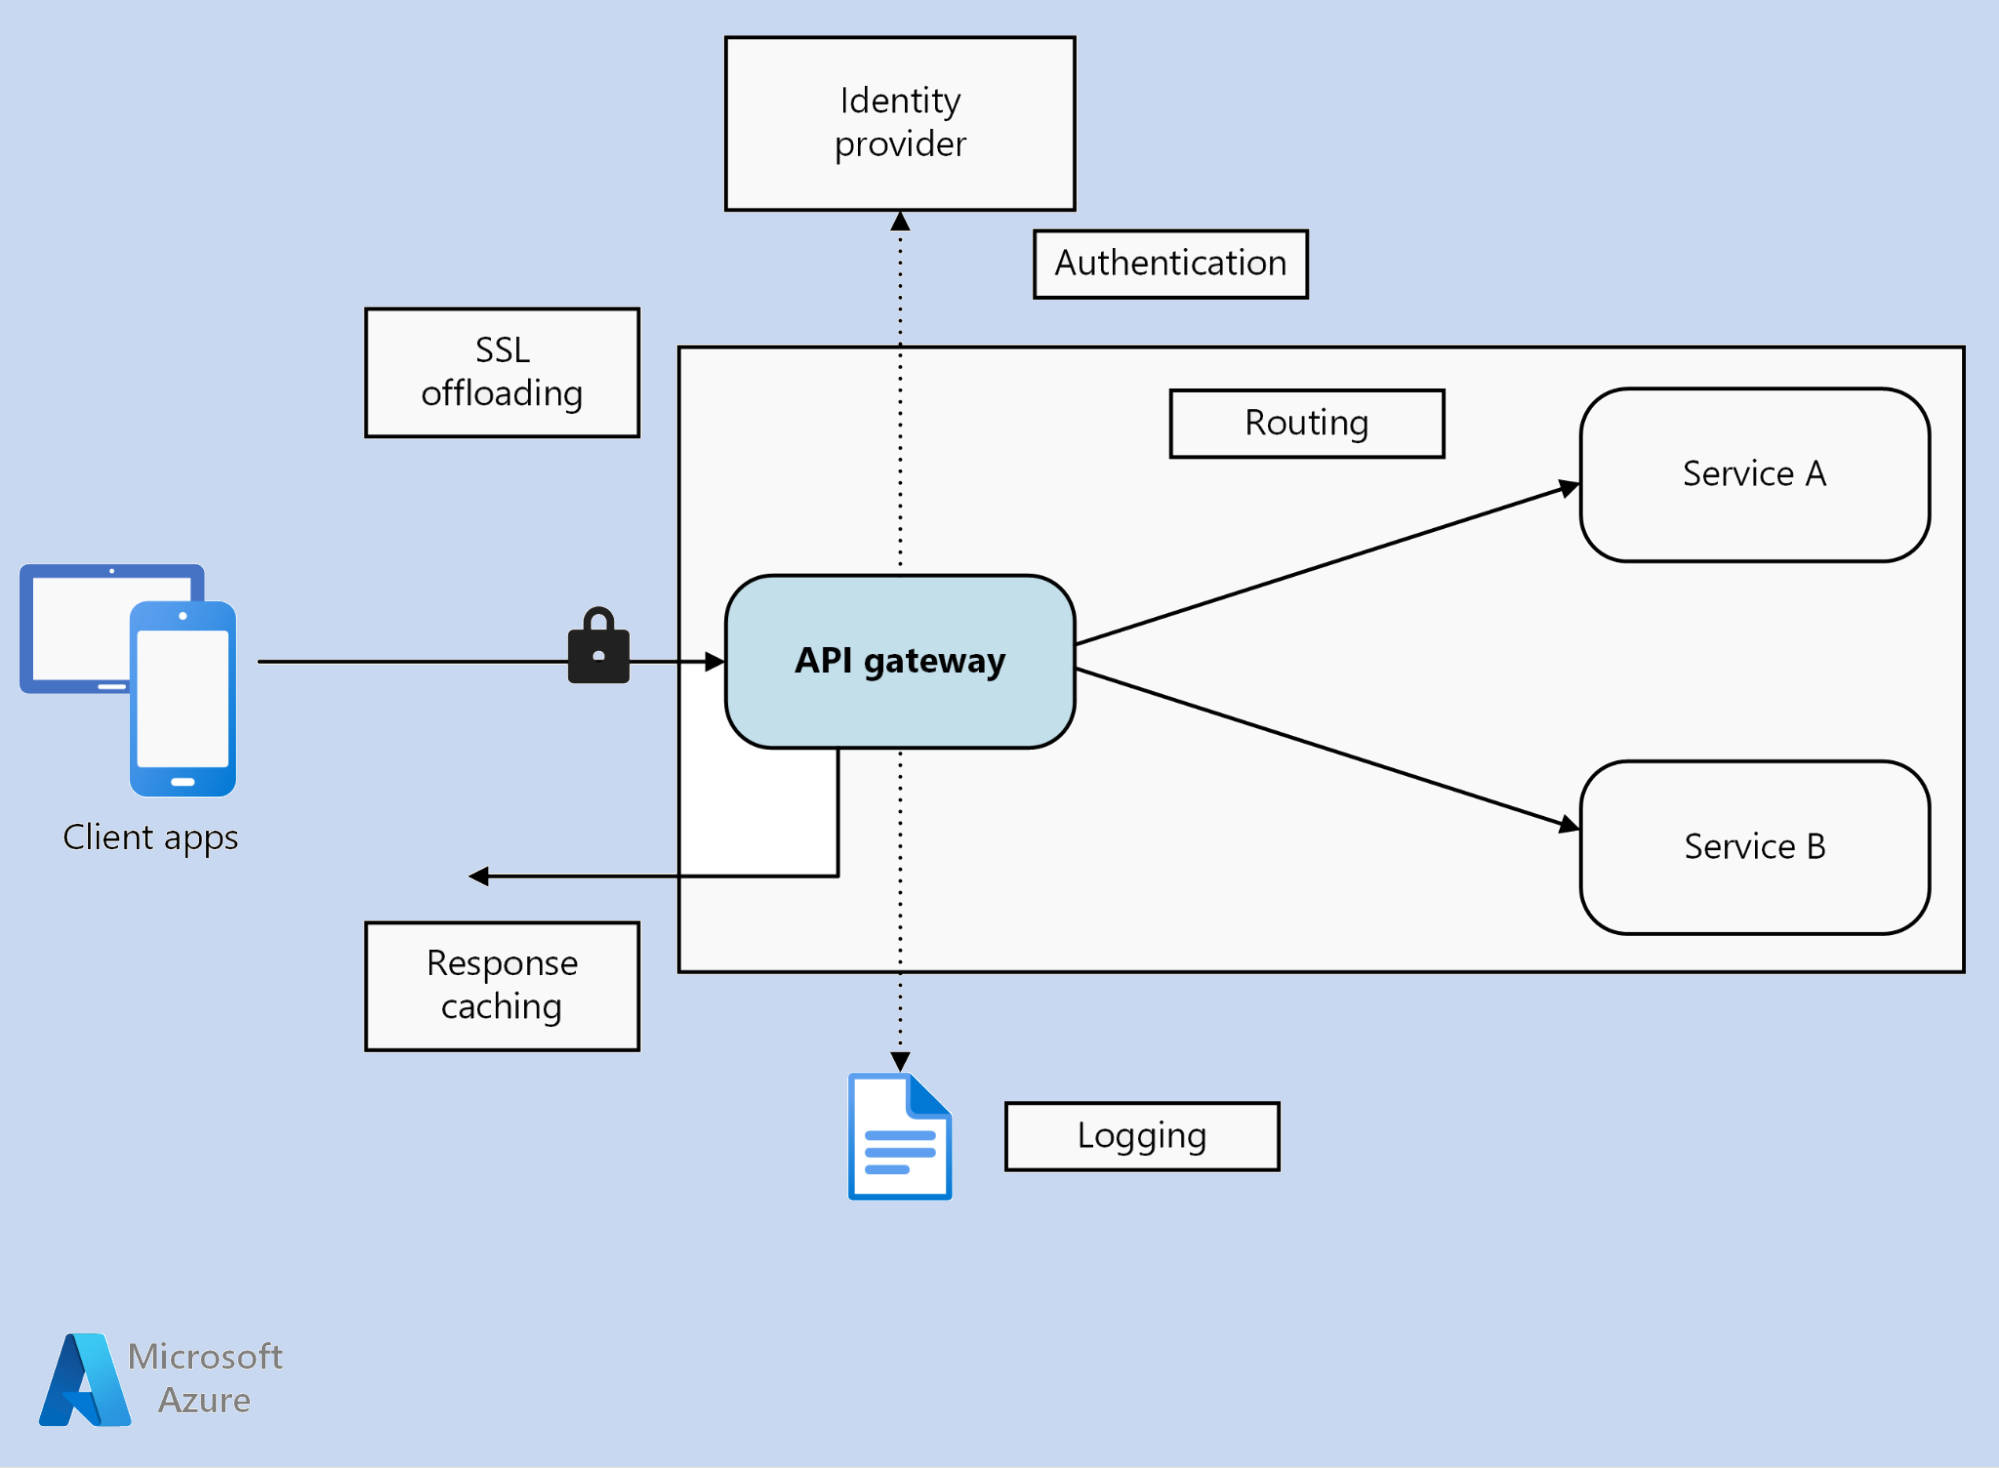
Der API Gateway ist ein zentraler Einstiegspunkt für alle Dienste in deiner Microservice-Architektur. Es fungiert als Proxy und ermöglicht die Kommunikation zwischen den Clients und den Diensten. Anstatt direkt mit jedem Dienst zu kommunizieren, kommunizieren die Clients mit dem API Gateway, das die Anfrage an den entsprechenden Dienst weiterleitet. Die Gateway API kann auch Funktionen wie Authentifizierung, Autorisierung und Caching durchführen.
Unterstützung für verschiedene Protokolle und Datenformate
Kann eine Validierung der Eingabedaten durchführen, um sicherzustellen, dass sie den Erwartungen entsprechen, wie das Vorhandensein von Pflichtfeldern, ihr Format und ihre Konsistenz
Sicherheit und Authentifizierung
Sicherheit ist ein wichtiges Anliegen bei der Verwaltung von APIs. Das API-Gateway ermöglicht es, :
Verwaltung von API-Schlüsseln, die eine genaue und sichere Zugriffskontrolle ermöglichen
Erleichterung der Benutzerauthentifizierung durch die Bereitstellung verschiedener Ebenen, wie z. B. Token, SSO oder Drittanbieter
Feine Verwaltung der Zugriffsberechtigungen auf verschiedene geschützte Ressourcen
Überwachung und Analyse
Das API-Gateway bietet fortschrittliche Analyse- und Überwachungswerkzeuge, um die Leistung ihrer APIs besser zu verstehen:
Sammlung von Metriken und Logs
Leistungsverfolgung
Generierung von Analyseberichten
Vorteile der Verwendung eines API Gateways
Ein API Gateway hat viele Vorteile, die wir in der folgenden Tabelle hervorheben werden:
Funktionalität
Beschreibung
Architektur vereinfachen
Das Gateway fungiert als zentraler Einstiegspunkt für alle API-Anfragen. Anstatt mehrere Endpunkte zu verwalten und zu pflegen, können sich die Entwickler auf die spezifische Geschäftslogik jedes zugrunde liegenden Dienstes konzentrieren.
Es ermöglicht die Einführung neuer oder die Verbesserung bestehender Dienste, ohne die Kunden oder Konsumenten der API zu beeinträchtigen. Sie fungiert als Abstraktionsschicht, die die internen Details jedes Dienstes isoliert
Verbesserte Sicherheit
Sicherheitsmechanismen (wie z. B. Authentifizierung und API-Schlüsselverwaltung) werden zentralisiert. Dies soll die Umsetzung einheitlicher Sicherheitsrichtlinien erleichtern.
Das Gateway fungiert als Firewall für die APIs, indem es bösartige oder nicht autorisierte Anfragen herausfiltert und blockiert. Es kann auch Schutz vor bestimmten Angriffen wie SQL-Injektionen, Denial-of-Service-Angriffen (DDoS) und anderen nicht autorisierten Zugriffsversuchen bieten.
Das API-Gateway kann die Kommunikation zwischen den verschiedenen Diensten mithilfe sicherer Protokolle wie HTTPS verschlüsseln und so die Vertraulichkeit sensibler Daten, die über die APIs ausgetauscht werden, gewährleisten.
Zentralisierung von Anfragen
Zentrale Kontrolle über API-Anfragen ermöglicht die Einrichtung von Richtlinien zur Verwaltung des Datenverkehrs, Quoten und Begrenzungen.
Das Gateway ist in der Lage, Transformationen an den Ein- und Ausgabedaten der APIs vorzunehmen, wodurch die Formate standardisiert und die Daten an spezifische Bedürfnisse angepasst werden können.
Skalierung und Ausfallsicherheit
Die Last der Anfragen kann auf mehrere Dienstinstanzen verteilt werden, wodurch große Verkehrsmengen gleichmäßig bewältigt werden können.
Das Gateway ist in der Lage, Fehler und Ausnahmen zu behandeln, die von den Diensten ausgehen. Es kann konsistente Fehlerantworten und erweiterte Fehlerbehandlungsmechanismen, wie die automatische Verteilung von Anfragen oder das Einreihen von Nachrichten in eine Warteschlange, bereitstellen.
API-Antworten können zwischengespeichert werden, wodurch die Belastung der zugrunde liegenden Dienste verringert wird.
Die Implementierung eines API Gateways erfordert eine sorgfältige Überlegung, welche Tools und Technologien für deine Bedürfnisse geeignet sind, insbesondere im Hinblick auf Best Practices:
Berücksichtige die Anforderungen der Architektur deiner Anwendung.
Definiere Routing-Regeln, indem du Analyse- und Überwachungsmechanismen einrichtest.
Befolge bewährte Praktiken und Empfehlungen bei der Gestaltung deiner APIs.
Stelle eine vollständige Dokumentation für die Nutzung deiner APIs bereit.
Mit einem solchen Gateway kannst du die Verwaltung deiner APIs vereinfachen, die Sicherheit deiner Dienste erhöhen und die Skalierbarkeit deiner Anwendungsarchitektur ermöglichen. Sie spielt eine Schlüsselrolle bei der Schaffung eines robusten und leistungsfähigen API-Ökosystems.
Der Newsletter der Zukunft
Erhalte einen Einblick in die Zukunft – direkt in Dein Postfach. Abonniere unseren Newsletter, um die Tech-Trends von morgen, exklusive Tipps und Angebote für unsere Community zu entdecken.